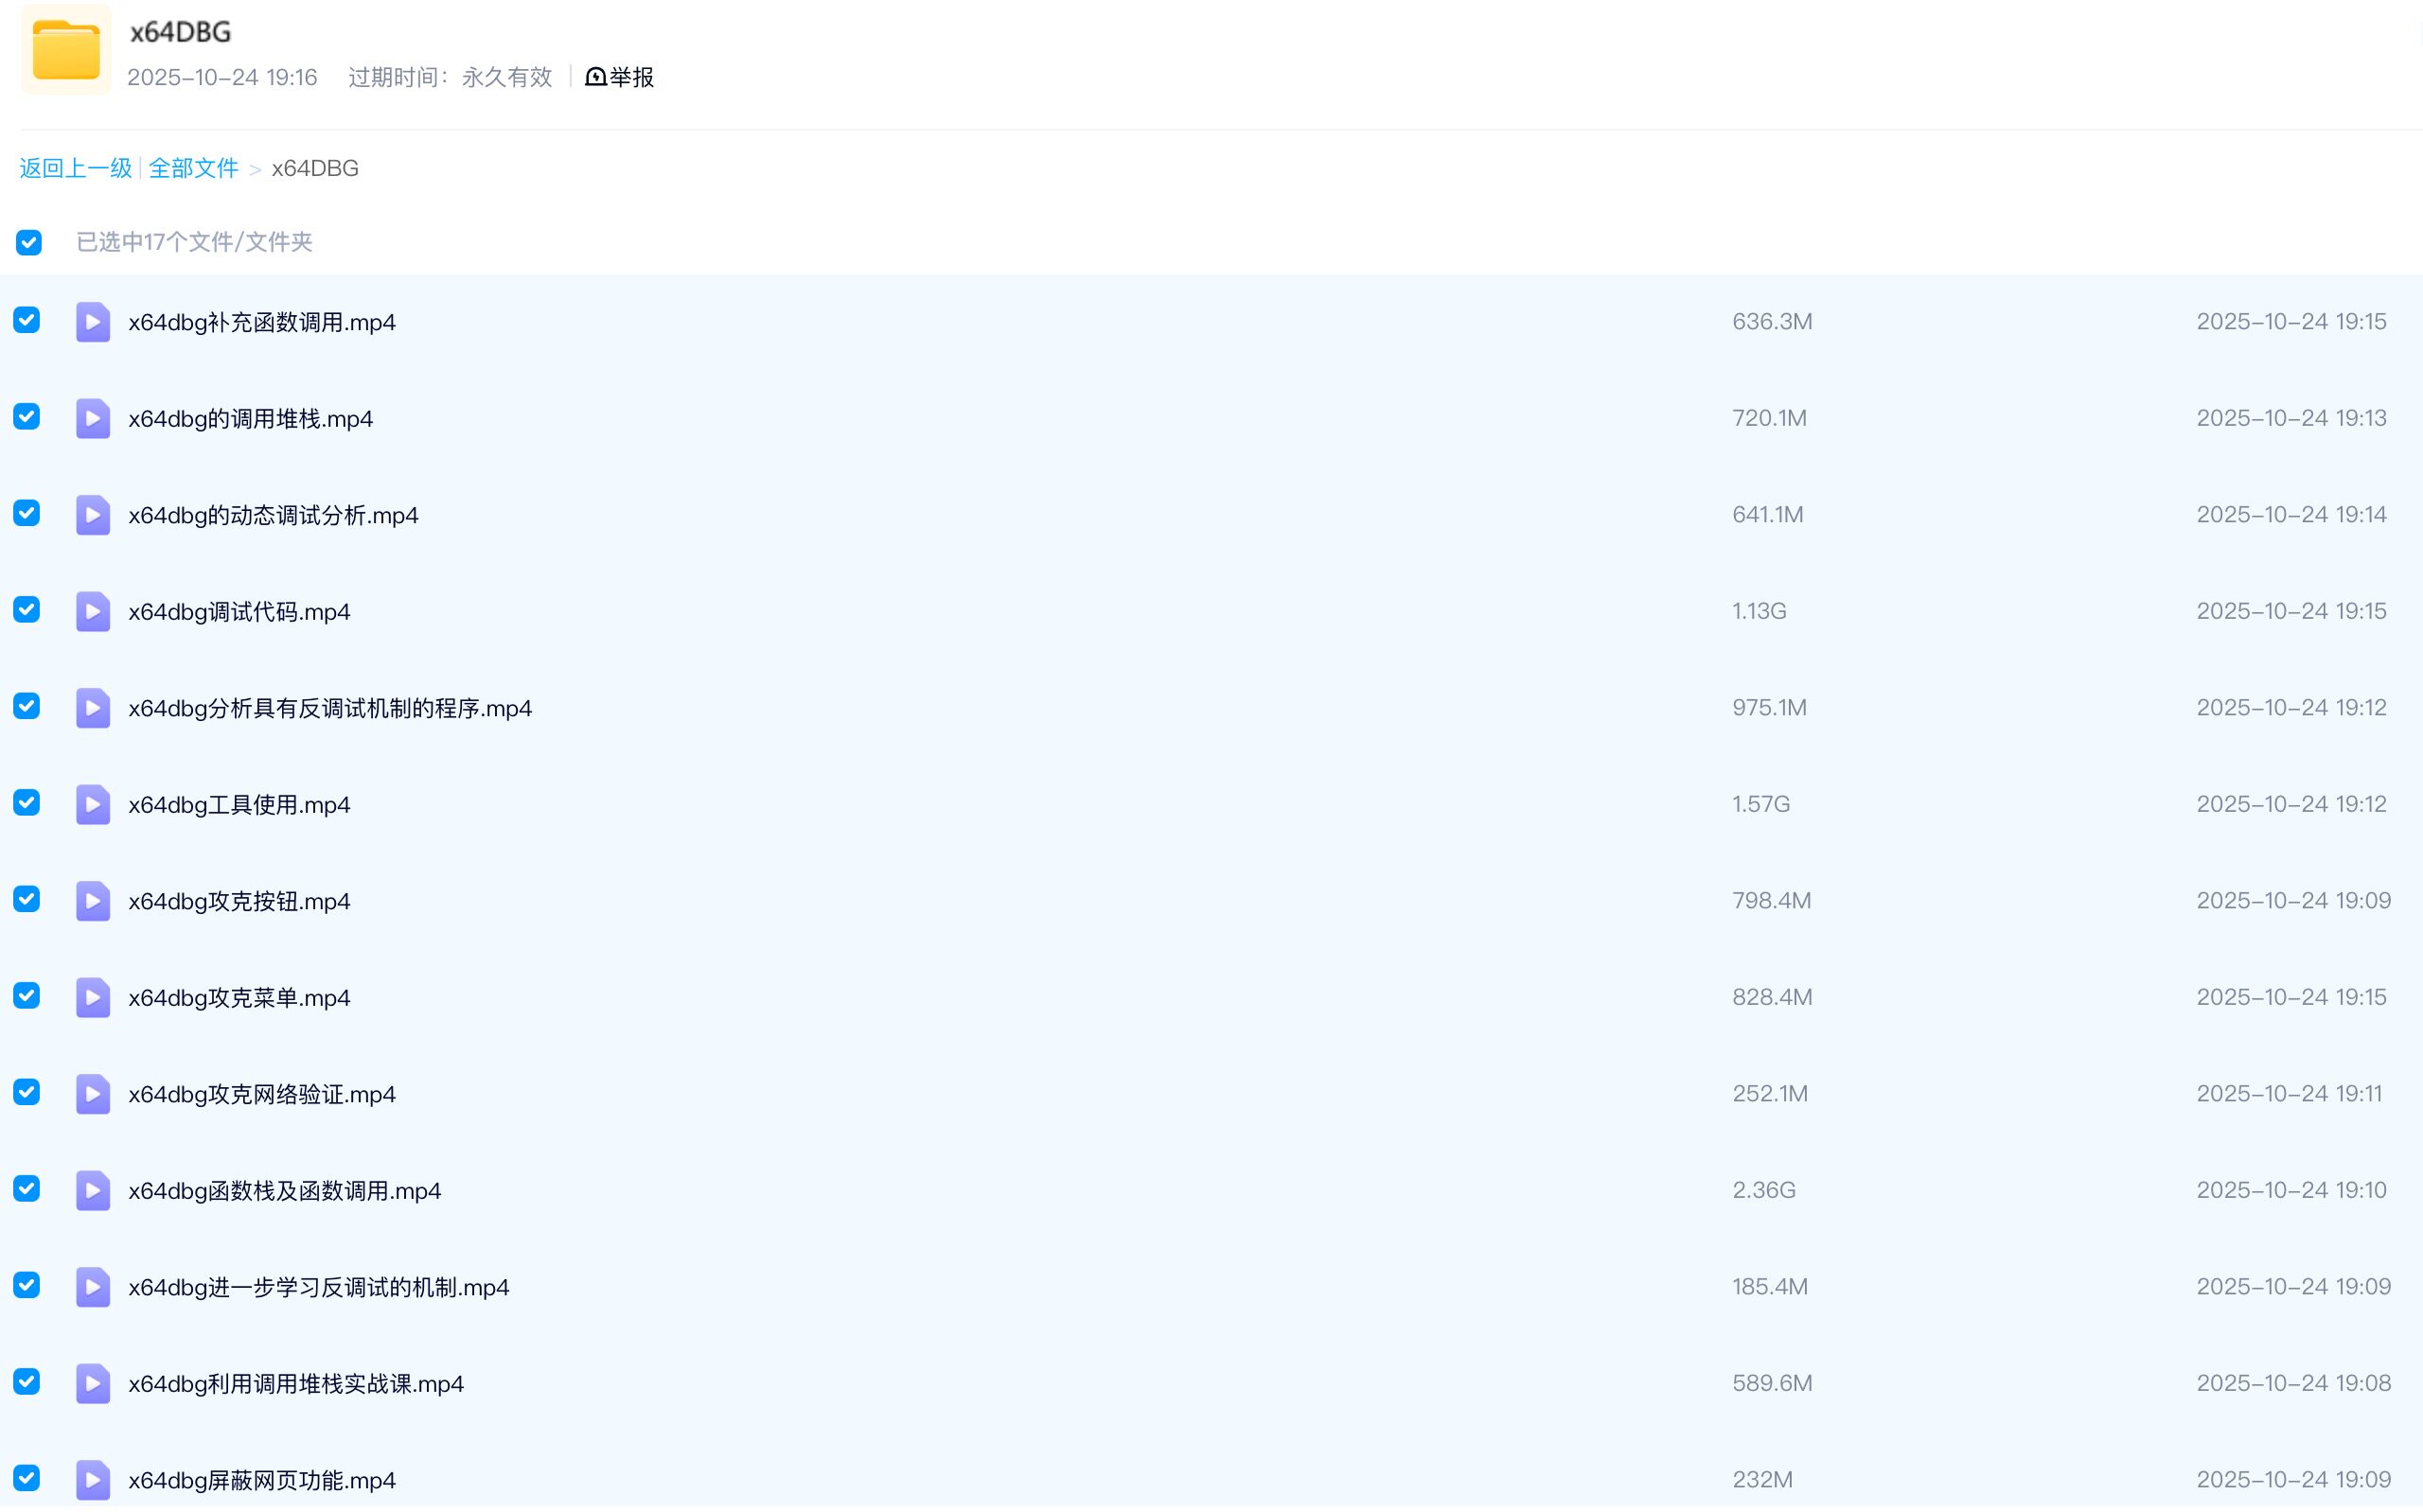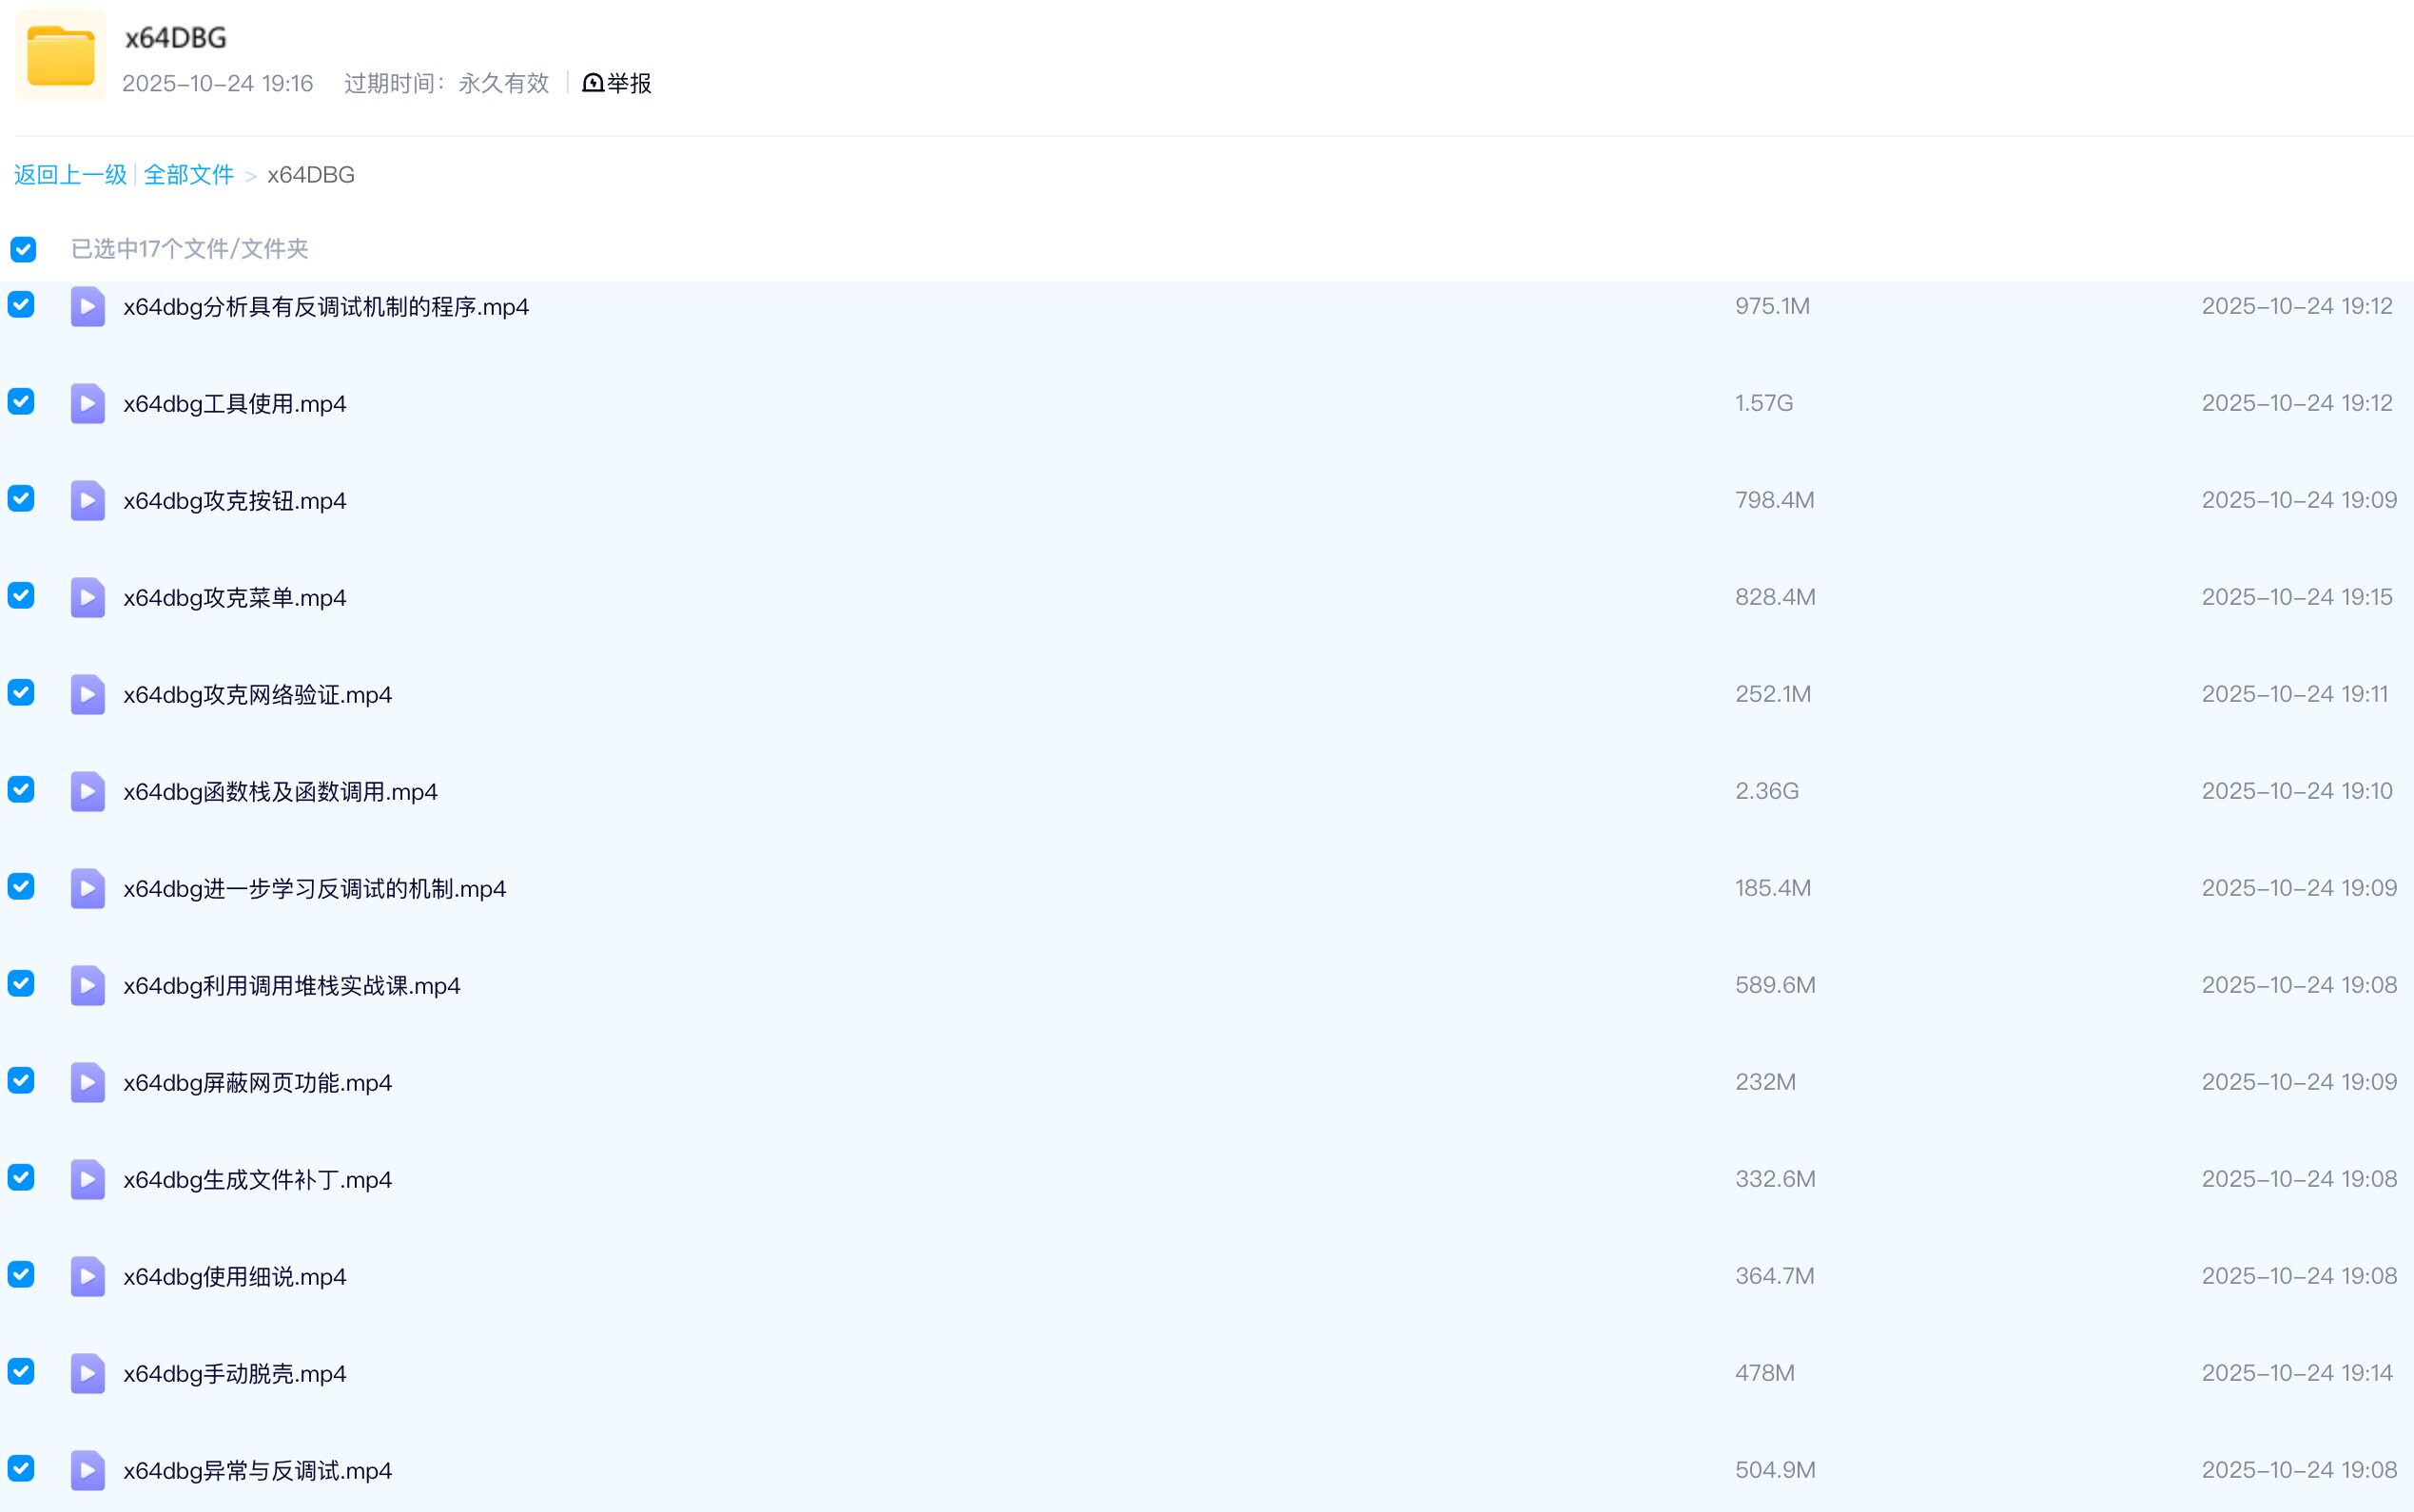
2025年最新录制x64dbg软件逆向分析系列实战视频课程0基础17讲
¥25.00起
¥29.90
省16%
✔ 包邮
·
虚拟商品支付后立即交付
商品详情
本课程围绕x64dbg这一现代化Windows平台动态调试工具,系统性地讲解逆向工程中的核心实战技术。课程从基础调试操作入手,逐步深入到高级反调试机制分析与对抗策略,覆盖函数调用栈解析、动态调试技巧、代码流控制、漏洞利用等关键领域。
第一部分:基础与核心调试能力
课程首先详细介绍x64dbg的界面布局、基础操作与功能模块,包括调试器启动、断点设置、内存与寄存器查看、堆栈跟踪等。重点讲解如何利用调用堆栈(Call Stack)理解程序执行流程,分析函数调用关系及参数传递过程。通过实际案例演示如何调试典型代码片段,帮助学员建立动态调试的思维方式。
第二部分:函数与栈机制深入解析
通过剖析x64dbg中的函数调用约定(如__cdecl、__stdcall等),课程进一步讲解函数栈帧的结构、局部变量分配、返回地址管理以及栈溢出等常见问题。同时,结合调试实践,展示如何在复杂代码中定位关键函数,分析其输入输出及行为逻辑,为后续的破解与补丁生成打下基础。
第三部分:动态调试与反调试机制
动态调试是逆向工程中的重要手段,本课程重点讨论如何利用x64dbg进行动态分析,包括内存修改、寄存器篡改、代码补丁实时应用等。此外,针对现代软件中广泛采用的反调试技术(如IsDebuggerPresent、时间差检测、断点检测等),课程深入讲解其原理与实现,并演示如何使用x64dbg识别、绕过这些机制。内容包括异常处理、调试器隐藏、行为模拟等多种应对策略。
第四部分:实战应用与破解技术
课程通过多个实战案例,展示x64dbg在软件破解中的实际应用。包括:
按钮与菜单破解:分析图形界面程序的事件处理逻辑,定位关键判断代码,修改程序行为。
网络验证攻克:拦截网络数据包,分析验证算法,生成本地补丁或模拟服务器响应。
手动脱壳:针对常见压缩壳与加密壳,演示如何通过内存转储、输入表重建等方式完成脱壳。
屏蔽网页功能:通过修改程序代码或资源,禁止特定网页链接或功能的调用。
生成文件补丁:使用x64dbg的补丁生成工具,将调试中的修改持久化,制作免调试的补丁文件。
第五部分:高级主题与扩展
课程进一步探讨x64dbg在异常处理、多线程调试、脚本自动化等方面的应用。同时,通过综合案例(如恶意样本分析、漏洞挖掘辅助等)展示调试器在安全领域的扩展价值。
本课程注重实践操作与理论结合,每个章节均配备实验环节,学员可通过实际动手巩固所学知识。最终,学员将能够熟练运用x64dbg解决复杂的逆向工程问题,具备独立分析软件行为、对抗反调试机制及完成破解任务的能力。