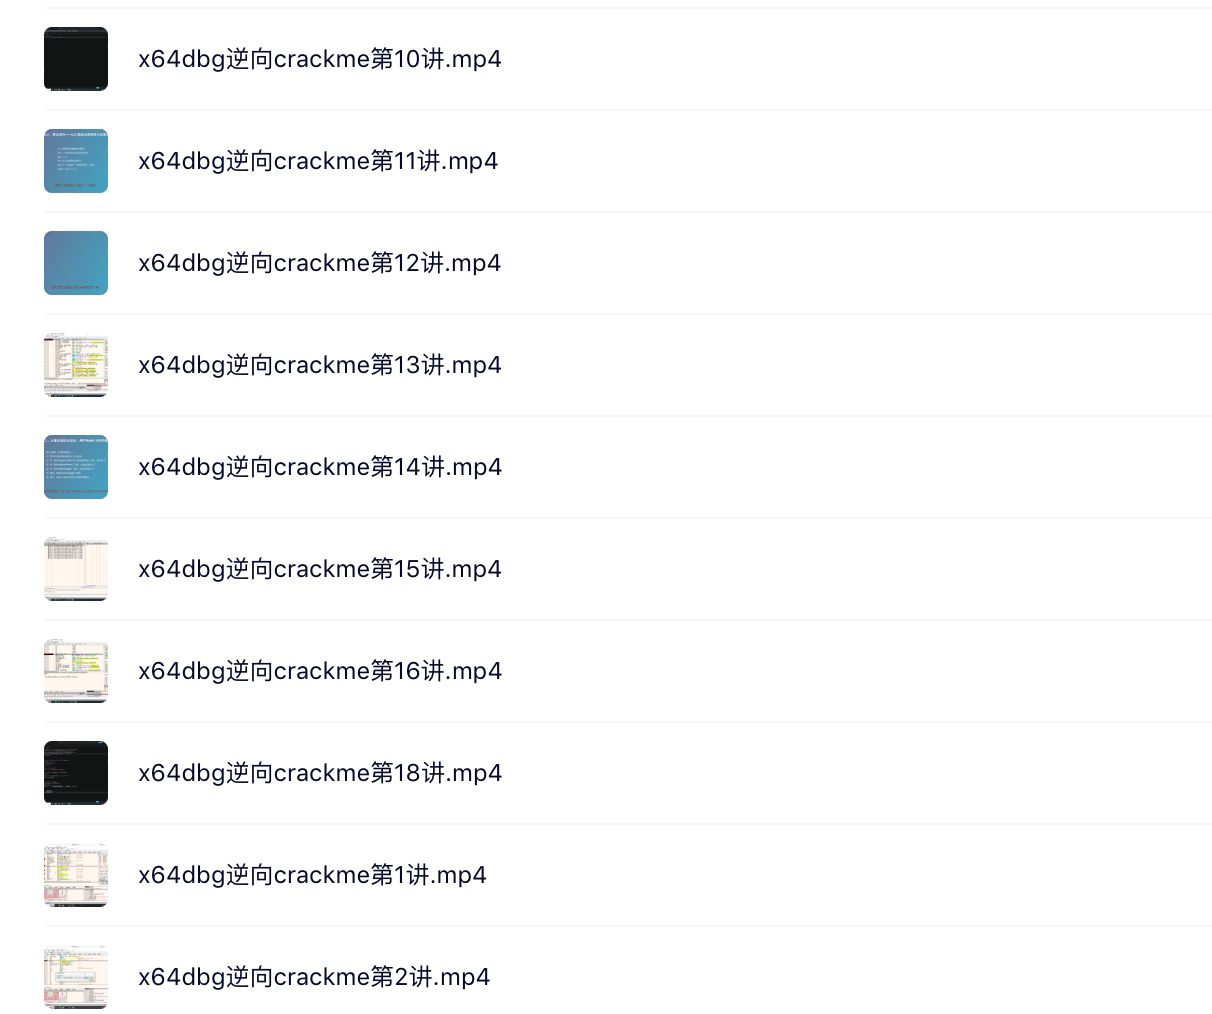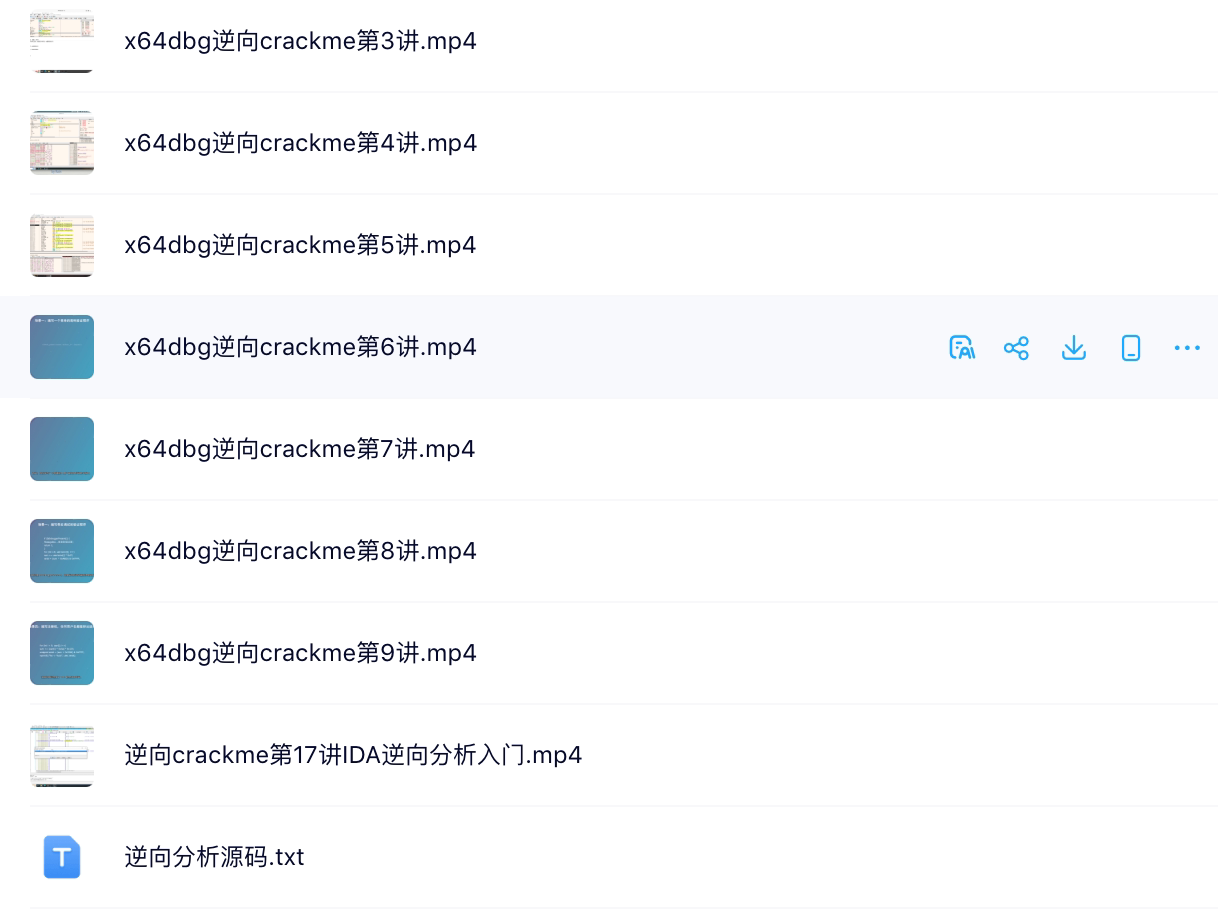
x64dbg逆向分析与ida pro逆向分析Windows逆向分析之crackme特训
¥25.00起
¥29.90
省16%
✔ 包邮
·
虚拟商品支付后立即交付
商品详情
您是否曾在面对一个陌生的软件时,脑海中闪过这样的念头:“它到底是如何验证我输入密钥的?” “那个烦人的提示窗能不能直接消失?” “为什么明明在调试,程序却像长了眼睛一样自动退出?”
如果答案是肯定的,那么这门课程就是为您量身打造的特训营。这不仅仅是一系列软件的按钮教学,更是一场关于逆向思维、底层逻辑与攻防博弈的深度实战旅行。我们将以Windows平台下的Crackme程序为沙盒,摒弃枯燥的理论堆砌,用最直击要害的方式,带您踏入软件安全分析的神秘大门。
课程核心理念:从“暴破”到“算法还原”的思维跃迁
大多数逆向爱好者都会经历一个从“暴力破坏”到“优雅分析”的蜕变过程。本课程的设计完美贴合了这一成长曲线。在初章,我们鼓励并引导您体验“零基础暴破”的快感——通过X64dbg精准定位那行主宰生杀大权的条件跳转指令,亲手用NOP空指令瞬间摧毁软件的密码校验屏障。这种立竿见影的成就感,是点燃学习热情的最佳火种。
然而,真正的逆向工程远不止于此。暴破虽然直接,但在面对复杂的软件保护时往往力不从心。因此,课程的核心篇幅将聚焦于动态追踪与算法分析。您将亲手操刀,从“动态激活码”的流转中捕捉密钥明码,在“有约束的序列号”逻辑中梳理输入规则。我们不止步于破解单个程序,更要带您打造属于自己的“专属注册机”。当您彻底理清程序的加密算法,写出的那段能够批量生成合法密钥的代码时,您收获的将是无与伦比的逻辑掌控力。
深度拆解:与反调试技术的正面交锋
现代软件保护技术中,“反调试”(Anti-Debugging)是最坚固的护城河。本课程将其作为重头戏,层层加码,为您上演一出出精彩的攻防大戏。
我们将从“初识反调试”开始,识破那些简单的侦查伎俩;进而深入地狱模式,直面并肢解“三重”、“四重”甚至“多层反调试”的连环绞杀。您会学到,当硬件断点被检测、CRC32完整性校验阻拦时,如何见招拆招,利用X64dbg的高级功能绕过这些看似密不透风的检测网。针对高强度的保护,课程还涵盖了TLS回调、SEH结构化异常处理、控制流平坦化及反虚拟机检测等进阶话题,将那些被刻意混淆的执行流程恢复成清晰的可读逻辑,让程序的防护盾牌彻底失效。
全貌视角:从补丁技术到工业级防护认知
除了核心的逆向分析,一个合格的逆向工程师还需掌握修复与定制的艺术。课程专门设置了“文件补丁”环节,教您如何将调试器中的修改永久固化到程序文件,完成对软件的定制化改造。同时,我们还将视野拔高,涉足“API Hook检测”与“代码虚拟化”入门,并带来“工业级保护逆向分析实战”,让您切身感受真实世界软件保护方案的复杂与精妙。配合IDA Pro的静态分析入门,您将学会“动静结合”的分析策略,极大提升分析效率。
这不仅是一门课,这是一场思维的重塑。
通过这十几场紧密相扣的实战特训,您收获的远不止是破解几个小程序的能力。您将建立起一种全新的视角,去审视任何运行在计算机上的程序;您将获得一把钥匙,去打开底层系统与软件安全世界的大门。无论您是出于对技术的好奇、对安全防护的求知,还是职业发展的需求,这段旅程都将赋予您透视代码表象、触及运行本质的硬核实力。
现在,请打开您的调试器,让我们一起,亲手拆掉那些看似坚不可摧的软件护盾。