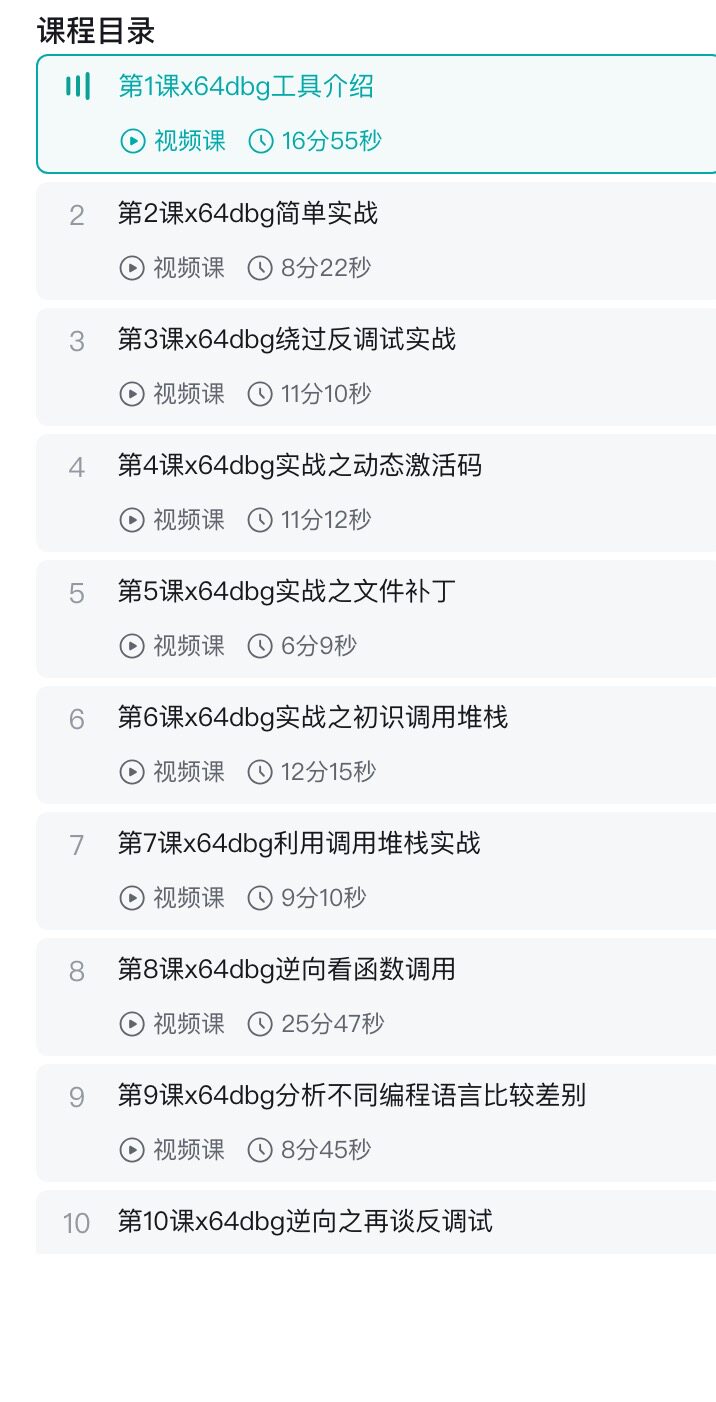
Windows软件安全工程师入门实战:逆向·分析 x64dbg 29讲
¥25.00起
¥29.90
省16%
✔ 包邮
·
虚拟商品支付后立即交付
商品详情
《Windows软件安全工程师入门实战:逆向·分析》课程概述
(零基础入门|对标岗位技能|全程合法实战)
一、 课程简介:打开高薪安全领域大门的“金钥匙”
你是否对软件逆向分析充满好奇,却苦于无从下手?是否渴望成为一名高薪的软件安全工程师,却被晦涩的汇编和复杂的工具劝退?本课程专为像你一样的初学者设计,摒弃空洞理论,全程以亲手编写的“靶场”程序为实战对象,带你从零开始,系统掌握Windows平台软件逆向分析的核心技能。这不是一次散装知识的堆砌,而是一条直通“软件安全工程师”岗位的实战入门路径。
二、 为什么你应该选择这门课程?
绝对合法合规,学习无忧: 所有分析案例均基于讲师亲自编写的C/C++程序,你将在一个完全合法、安全的环境下,专注于技术本身,无任何法律风险。
实战驱动教学,告别纸上谈兵: 我们信奉“动手是最好的学习”。课程围绕多个难度递增的实战项目展开,从破解简单验证到分析加壳程序,你将像侦探一样,在真实的调试环境中解决实际问题。
对标企业需求,瞄准高薪岗位: 课程内容精准对标初级软件安全工程师、逆向分析员、安全运维等岗位的核心技能要求,学到的不仅是技术,更是求职的底气。
清晰的进阶路径,打破学习迷雾: 我们为你规划了从“侦察兵”到“攻坚手”的完整成长路线,每一步该学什么、练什么,都清晰明了,助你高效入门,避免迷茫。
三、 课程核心亮点
独一无二的“靶场”实战体系: 你将获得一套由讲师精心设计的、用于实战分析的系列程序,从易到难,循序渐进,确保你的每一分努力都有的放矢。
逆向思维的专项训练: 不仅是工具的使用,我们更注重培养你“像安全专家一样思考”的分析逻辑,让你能举一反三,独立应对新挑战。
“分析-破解-防护”的完整视角: 在学会分析软件漏洞的同时,我们还将带你从防御者视角,探讨如何编写更健壮的代码,建立攻防一体的知识体系。
无缝对接后续深造: 本课程打下的坚实基础,将让你在未来学习恶意代码分析、漏洞挖掘、游戏保护等高级主题时,事半功倍。
四、 这门课程适合谁?
对软件安全、逆向分析感兴趣,但不知从何开始的完全新手。
有一定C/C++或编程基础,希望转入安全行业的在校学生或职场转型者。
从事开发、运维等工作,需掌握逆向技能以解决复杂技术问题的IT从业者。
五、 你将在课程中学到什么?
模块一:工欲善其事——环境与基础搭建
搭建专业的逆向分析环境,深入理解程序运行的基石(CPU、内存、汇编),掌握PE文件结构这一“程序的解剖图”。
模块二:核心武器精通——玩转调试器x64dbg
深度掌握x64dbg这一逆向神器的使用精髓:断点的艺术、单步追踪的技巧、堆栈与寄存器的解读,让你真正掌控调试过程。
模块三:实战攻坚(初阶)——破解验证逻辑
通过对自制“靶场”程序的实战,学会寻找字符串线索、拦截API调用、识别关键跳转,独立完成对密码验证程序的分析与“通关”。
模块四:实战攻坚(进阶)——深入程序腹地
挑战更复杂的序列号验证程序,追踪算法逻辑,理解函数调用关系,并学习如何打补丁、写注册机,深化对程序逻辑的理解。
模块五:攻防升级——程序的“盔甲”与破解
直面软件保护,学习主流压缩壳的原理,亲手完成对UPX壳的脱壳与文件修复,突破分析的第一道屏障。
模块六:迈向职业之路——总结与展望
回顾所学,构建个人知识体系,并获得清晰的职业发展路径图与后续学习建议,为你的安全工程师之旅指明方向。
六、 学完课程,你将能够:
独立搭建专业的Windows逆向分析环境。
熟练使用x64dbg进行动态调试,精准设置断点、跟踪代码执行流。
深入理解PE文件结构,具备静态分析程序的基本能力。
系统掌握分析常见软件验证逻辑的方法,并能进行针对性突破。
成功完成对压缩壳程序的脱壳与修复,具备分析受保护软件的能力。
建立软件安全的基础知识框架,形成攻防结合的思维模式。
获得冲击初级软件安全工程师岗位的核心竞争力与信心。