x64dbg逆向分析从ring3到ring0详解 43讲
¥25.00起
¥29.90
省16%
✔ 包邮
·
虚拟商品支付后立即交付
商品详情
告别纸上谈兵!x64dbg逆向实战全攻略:从破解入门到驱动对抗大师
你是否曾对软件逆向充满好奇,却苦于无处下手?是否看着复杂的程序验证与保护机制感到无从突破?别再停留在理论空谈!本课程正是为你量身打造的一站式逆向工程实战宝典,以业界最流行的动态调试器x64dbg为核心,带你从零基础小白,一步步蜕变为能够应对各种高级保护技术的逆向高手!
这不是一堂普通的理论课,而是一场真刀真枪的实战演练!
我们的课程之旅,将从根基开始,确保你稳步起飞:
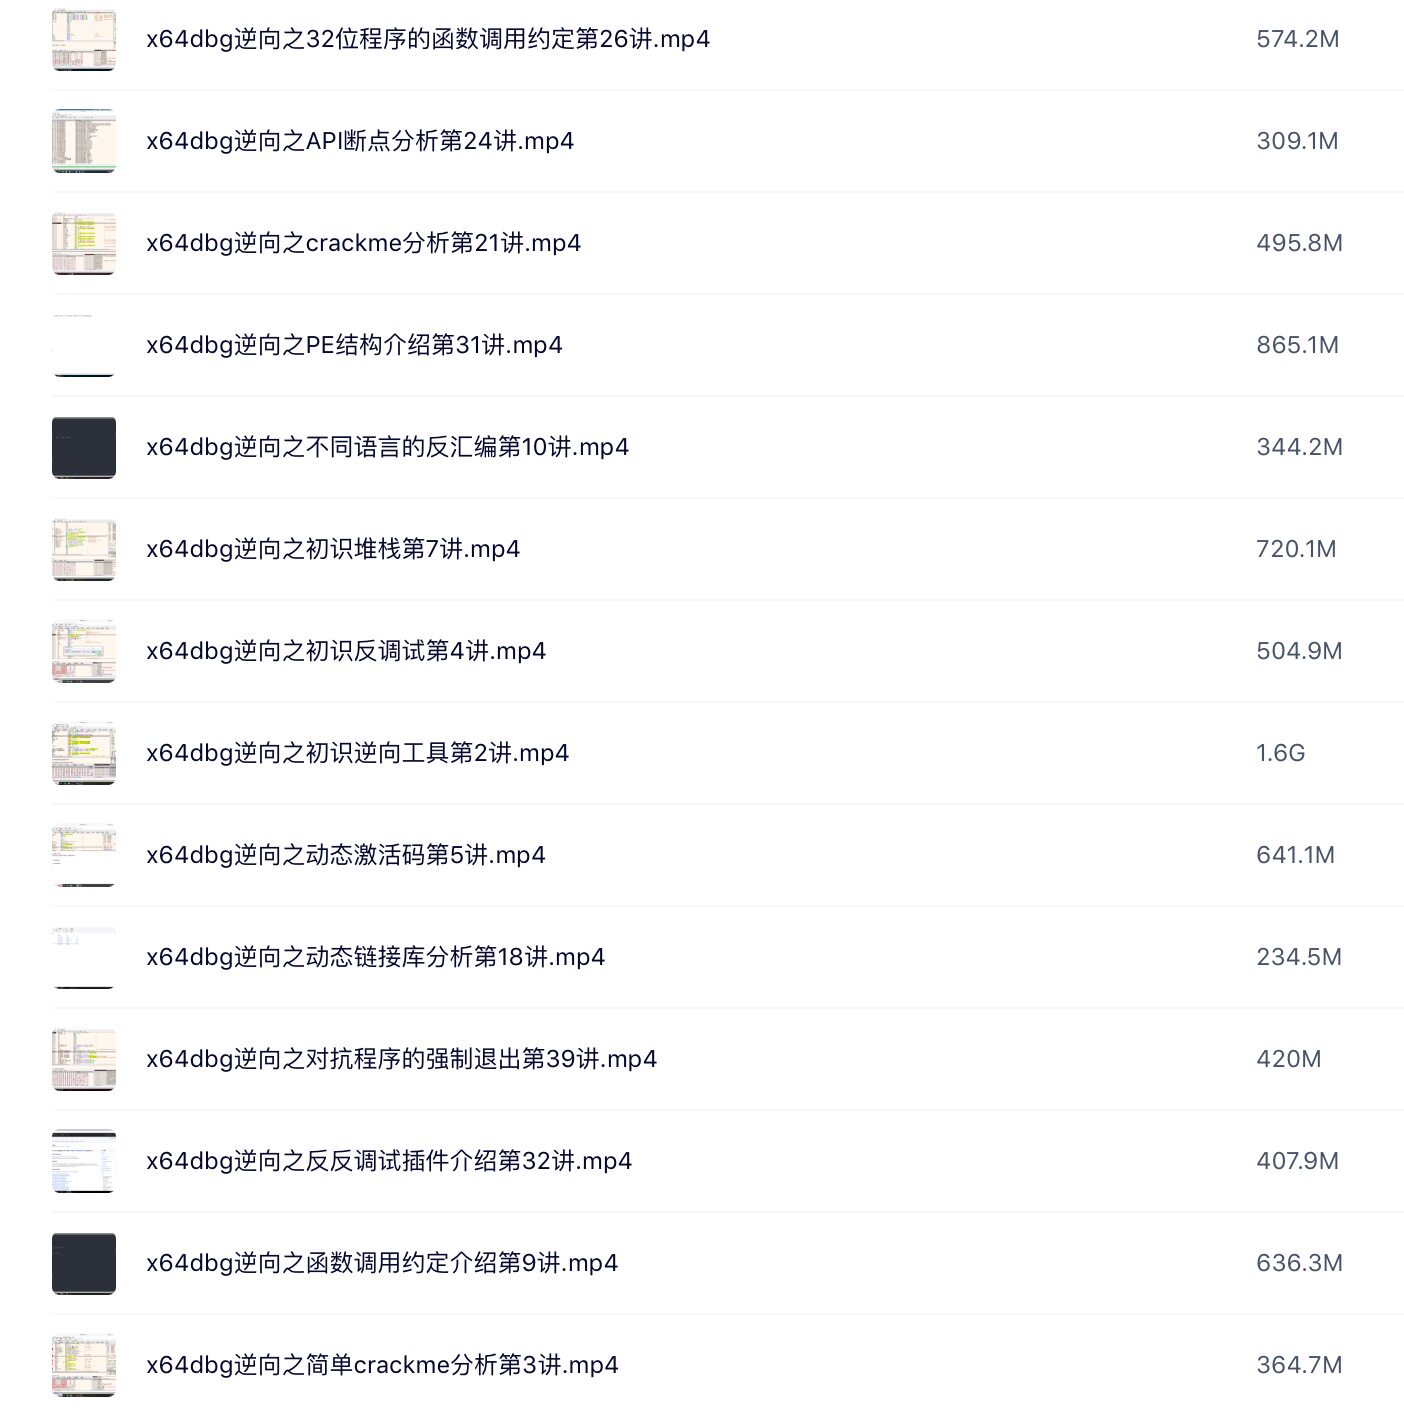
基础篇(第2、3、7讲等): 你将从“初识逆向工具”开始,快速熟悉x64dbg的战场。通过分析第一个“简单crackme”,你将在几分钟内获得首次破解的成功快感,瞬间点燃学习热情。我们还将深入程序的核心——“堆栈”,让你真正理解代码执行的内在逻辑,为后续所有高级技术打下坚不可摧的基石。
紧接着,我们将直面逆向工程中最常见的“拦路虎”——反调试与各种验证机制:
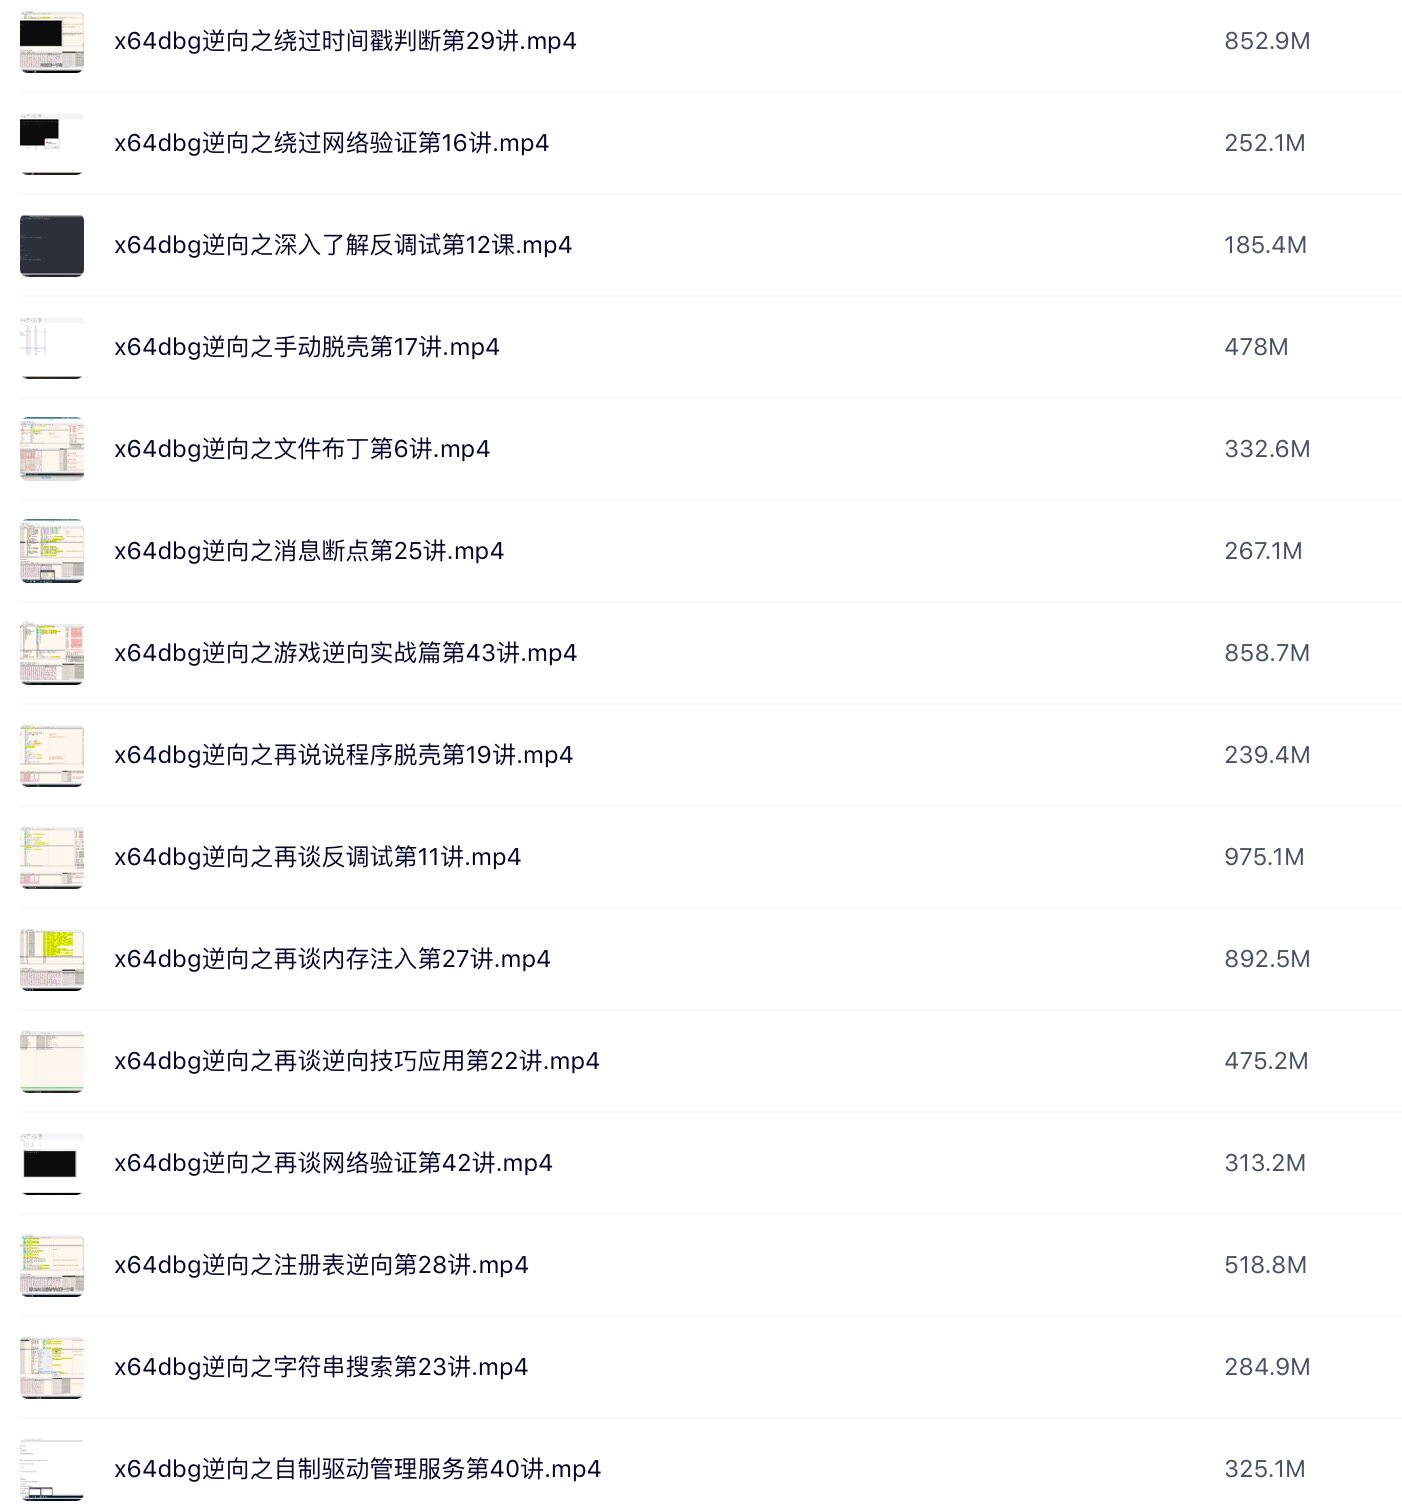
攻防篇(第4、5、11、12讲等): 你将系统学习从“初识反调试”到“深入了解反调试”,再到“再谈反调试”的完整知识体系。不仅如此,我们更会教你如何使用“反反调试插件”,甚至“绕过反反调试插件”,在这场猫鼠游戏中始终占据先机。同时,你将掌握如何破解“动态激活码”、“时间戳判断”、“激活文件”等常见的软件保护方式,让网络验证(第16、42讲)在你面前形同虚设。
当基础夯实、攻防熟练后,课程将带你进入令人兴奋的进阶领域:
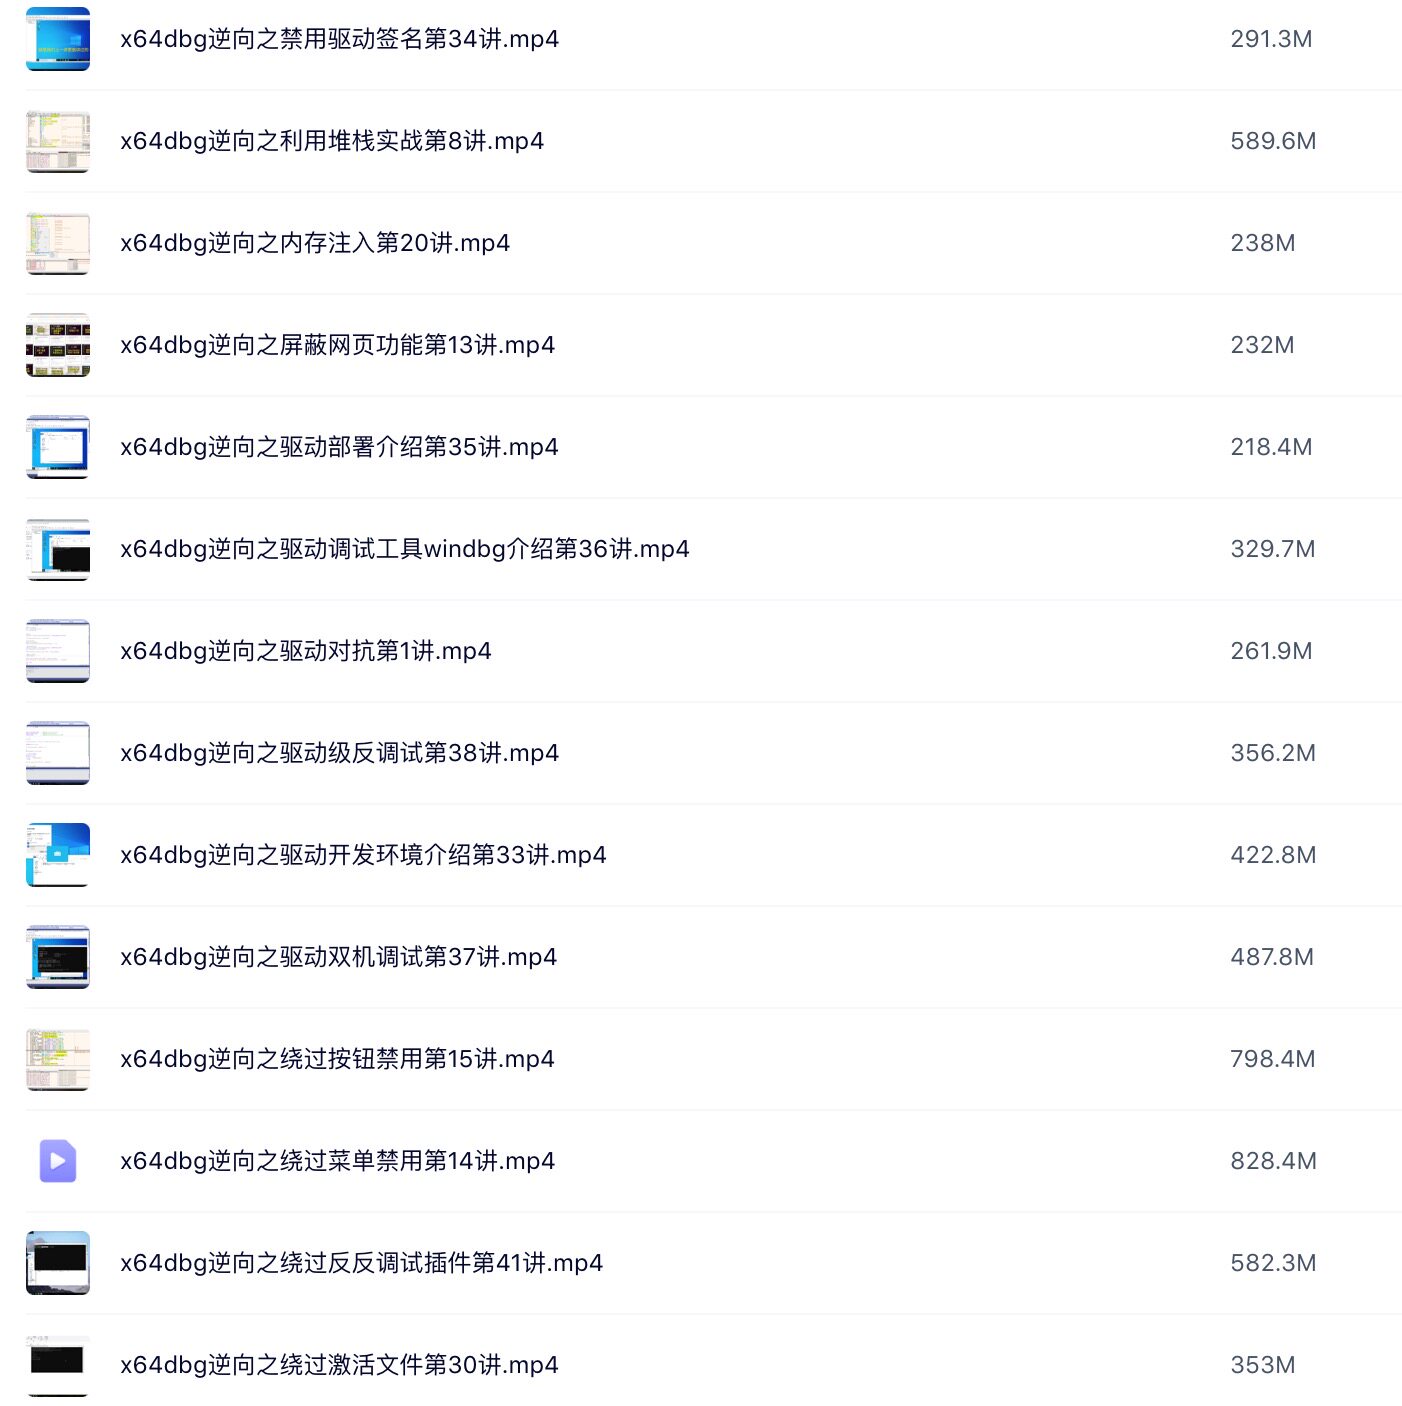
进阶实战篇(第8、17、20、24讲等): 你将不再满足于简单修改,而是学会“利用堆栈实战”、“手动脱壳”、“内存注入”、“API断点分析”等核心利器。你将能分析“动态链接库”,理解“函数调用约定”,并通过“字符串搜索”、“消息断点”等技巧,精准定位程序关键点,实现“屏蔽网页功能”、“绕过按钮/菜单禁用”等实用目标。
最终,我们将攀登逆向工程的珠穆朗玛峰——驱动级内核对抗:
巅峰篇章(第33-40讲等): 这是本课程最具含金量的部分!你将踏入Windows内核的神秘世界。从搭建“驱动开发环境”开始,到“禁用驱动签名”、“部署驱动”,再到使用顶级调试器“Windbg进行双机调试”。你将亲历“驱动对抗”实战,破解“驱动级反调试”,甚至学习“自制驱动管理服务”。掌握这些技能,意味着你已跻身顶尖逆向工程师的行列,能够分析与应对最坚固的软件堡垒。
学完本课程,你将收获:
一套体系化的逆向工程知识网络,从用户态到内核态,无缝衔接。
解决实际问题的强大能力,面对各种软件保护,你都能思路清晰,有的放矢。
一份沉甸甸的实战经验,43讲精心设计的案例,就是你简历上最亮眼的技术资本。
通往高薪岗位的敲门砖:安全研究、恶意分析、漏洞挖掘、软件安全开发……这些岗位正虚位以待。
机会就在眼前,行动决定未来。不要再观望和犹豫,立刻加入我们,开启你的逆向大师之路,用技术实力解锁程序的最终奥秘!